Om os
Erfaring
Med over 200 gennemførte penetrationstests har vi hos Nordic Resilience en solid og troværdig erfaring, som du kan få gavn af. Disse penetrationstest har været gennemført i mange forskellige private og offentlige brancher såsom:
- Finansiel sektor
- Online gambling
- Forsikringsbranchen
- Telekommunikation
- Kommunal sektor
- Grossister
Vores brede erfaring med penetrationstests betyder, at vi har erfaring med tests af bl.a. hæveautomater, centrale finansielle systemer, finansielle investeringsplatforme, onlinekasinoer og store kommercielle softwareløsninger såsom Salesforce.
Mission & vision
Missionen for Nordic Resilience
Nordic Resilience ønsker at assistere organisationer med at styrke deres cybersikkerhed, via analyser og vejledning. Det er vores overbevisning, at digital information aldrig skal udgøre en unødig risiko for organisationers fortrolighed, integritet og/eller tilgængelighed.
Visionen for Nordic Resilience
En tryggere digital verden er en bedre verden. Vores formål er at bidrage til udviklingen af en tryggere digital verden, med ét betydningsfuldt skridt ad gangen.

Certificeringer
-

eLearnSecurity – Web Application Penetration Testing (eWPT)
Det dækker certificeringen: eLearnSecurity – Web Application Penetration Testing (eWPT)
- Penetrationstestprocesser & metoder
- Informationsindsamling
- Cross-Site Scripting
- SQL injection
- Autentificering og autorisation
- Sessionssikkerhed
- Flash
- HTML5
- Fil- og ressourceangreb
- Webservice
- XPath
- Penetrationstest af content management-systemer
- Penetrationstest af NoSQL-databaser
-

eLearnSecurity – Network Defense Professional (eNDP)
Det dækker certificeringen: eLearnSecurity – Network Defense Professional (eNDP)
- TCP
- Angreb
- Perimeterenheder
- Sikkert netværksdesign
- Firewallkonfiguration
- VPN
- Switchkonfiguration
- Systemsikkerhed
- Active Directory
- WSUS
- Microsoft EMET
- Group Policy
- Endpointsikkerhed
- Printere
- Sårbarheder
- Kontrol og håndtering af leverandøradgang
-
Informationssikkerhed – ISO/IEC 27001
Det dækker certificeringen: Informationssikkerhed – ISO/IEC 27001
- Oversigt over informationssikkerhed og kravene i ISO/IEC 27001-standarden
- Metode til implementering i organisationer
- Værktøjer til forberedelse, udrulning, evaluering og forbedring af et informationssikkerhedsstyringssystem
- Inspiration til it-sikkerhedsarbejdet via praktiske øvelser og cases
-
Certificeret AWS Cloud Practitioner
Det dækker certificeringen: Certificeret AWS Cloud Practitioner
Certificeringen bekræfter viden inden for:
- Definere hvad AWS Cloud og den globale AWS-infrastruktur er
- Beskrive grundlæggende AWS Cloud-arkitektoniske principper
- Beskrive AWS Cloud value proposition
- Beskrive nøgletjenester på AWS-platformen og deres almindelige anvendelse (for eksempel compute og analyse)
- Beskrive grundlæggende sikkerheds- og overholdelsesaspekter af AWS-platformen og den delte sikkerhedsmodel
- Definere fakturerings-, kontoadministrations- og prissætningsmodeller
- Identificere dokumentationskilder eller tekniske hjælpemidler (for eksempel whitepapers eller supportsager)
- Beskrive grundlæggende / kerneegenskaber ved implementering og drift af AWS Cloud
-
Pentester Academy Cloud Security Professional (PACSP)
Det dækker certificeringen: Pentester Academy Cloud Security Professional (PACSP)
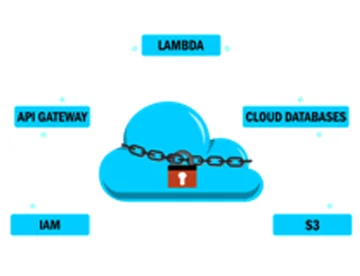
Pensum for denne certificering fokuserer på viden om og udnyttelse/hacking af de 5 mest anvendte komponenter i AWS-implementeringer:
- Identitets- og adgangsstyring (IAM)
- API Gateway
- Lambda
- Cloud-databaser
- Simple Storage Service (Amazon S3)
-
eLearnSecurity – Web Application Penetration Testing eXtreme (eWPTX)
Det dækker certificeringen: eLearnSecurity – Web Application Penetration Testing eXtreme (eWPTX)
- Encoding og filtering
- Simpel omgåelse
- Cross-Site Scripting
- XSS – filter- og WAF-omgåelse
- Cross-Site Request Forgery
- HTML5
- SQL injection
- SQLi – filter- og WAF-omgåelse
- XML-angreb
-
Offensive Security – Offensive Security Certified Professional (OSCP)
Det dækker certificeringen: Offensive Security – Offensive Security Certified Professional (OSCP)
- Passiv informationsindsamling
- Aktiv informationsindsamling
- Sårbarhedsscanning
- Buffer overflows
- Win32 buffer overflow udnyttelse
- Linux buffer overflow udnyttelse
- Arbejde med exploits
- Filoverførsler
- Privilegieeskalering
- Klientsideangreb
- Webapplikationsangreb
- Adgangskodeangreb
- Portomdirigering og tunneling
- Metasploit Frameworket
- Omgåelse af antivirussoftware
-
Microsoft Certified: Azure Fundamentals (AZ-900)
Det dækker certificeringen: Microsoft Certified: Azure Fundamentals (AZ-900)
- Beskrive Azure cloudbegreber
- Beskrive kernetjenester i Azure
- Beskrive kerneløsninger og styringsværktøjer i Azure
- Beskrive generelle sikkerheds- og netværkssikkerhedsfunktioner
- Beskrive funktioner for identitet, governance, privatliv og overholdelse heraf
- Beskrive Azure-omkostningsstyring og serviceniveauaftaler
-
Certificeret AWS Security – Specialty
Det dækker certificeringen: Certificeret AWS Security – Specialty
Certificeringen bekræfter dybdegående viden inden for:
- En forståelse af specialiserede dataklassifikationer og AWS-databeskyttelsesmekanismer
- En forståelse af datakrypteringsmetoder og AWS-mekanismer til implementering af dem
- En forståelse af sikre internetprotokoller og AWS-mekanismer til implementering af dem
- Praktisk kendskab til AWS-sikkerhedstjenester og funktioner i tjenester for at give et sikkert produktionsmiljø
- Kompetence opnået ved to eller flere års erfaring med produktionsinstallation ved hjælp af AWS-sikkerhedstjenester og -funktioner
- Evne til at træffe afvejninger med hensyn til omkostninger, sikkerhed og implementeringskompleksitet givet et sæt applikationskrav
- En forståelse af sikkerhedsoperationer og risiko